Si quieres una auditoría de seguridad con IA sobre tu propio código, Cloudflare ha publicado security-audit, la skill con la que empezó su sistema de búsqueda de vulnerabilidades. Se instala en tu agente con un comando y audita en seis fases: el agente que comprueba un fallo nunca es el que lo encontró. Ganó 12.680 estrellas la semana del 25 de octubre de 2026. La tengo instalada junto a Claude Code, pero no sustituye a una auditoría profesional.
Esta es la entrega GH·2 de 7 de la serie «Top GitHub de la semana», con los repos que más estrellas ganaron en GitHub Trending (todos los lenguajes) la semana que acabó el 25 de octubre de 2026. Los datos de estrellas son de ese día, consultados a las 07:55; en GitHub cambian a diario.
La segunda es de Cloudflare: security-audit, con 12.680 estrellas en esa semana y 45.196 en total a esa fecha. Es una skill, un paquete de instrucciones que tu agente de programación carga cuando le pides algo concreto. En este caso le pides que audite la seguridad de tu código.
Repositorio oficial, que es la fuente de todo lo que cuento aquí: github.com/cloudflare/security-audit-skill.
Según su README, es la skill que dio origen al sistema de búsqueda de vulnerabilidades de Cloudflare, el que cuentan en su artículo «Build your own vulnerability harness». Ese sistema creció mucho después. Lo que han publicado es el punto de partida, para un solo repositorio.
Por qué la tengo instalada
La skill está metida en el sistema con el que trabajo cada día con Claude Code, el mismo que uso para este blog. Lo que más valoro de cómo trabaja es que cada hallazgo llega con la evidencia para comprobarlo leyendo el código, así que no pierdes la tarde persiguiendo falsos positivos.
Ese modo rápido, que la skill llama quick, hace una sola pasada y la propia skill obliga a presentarla como cobertura parcial. Que no saliera nada más no significa que el resto esté limpio, y la skill lo deja escrito en el informe.
Cómo trabaja: seis fases
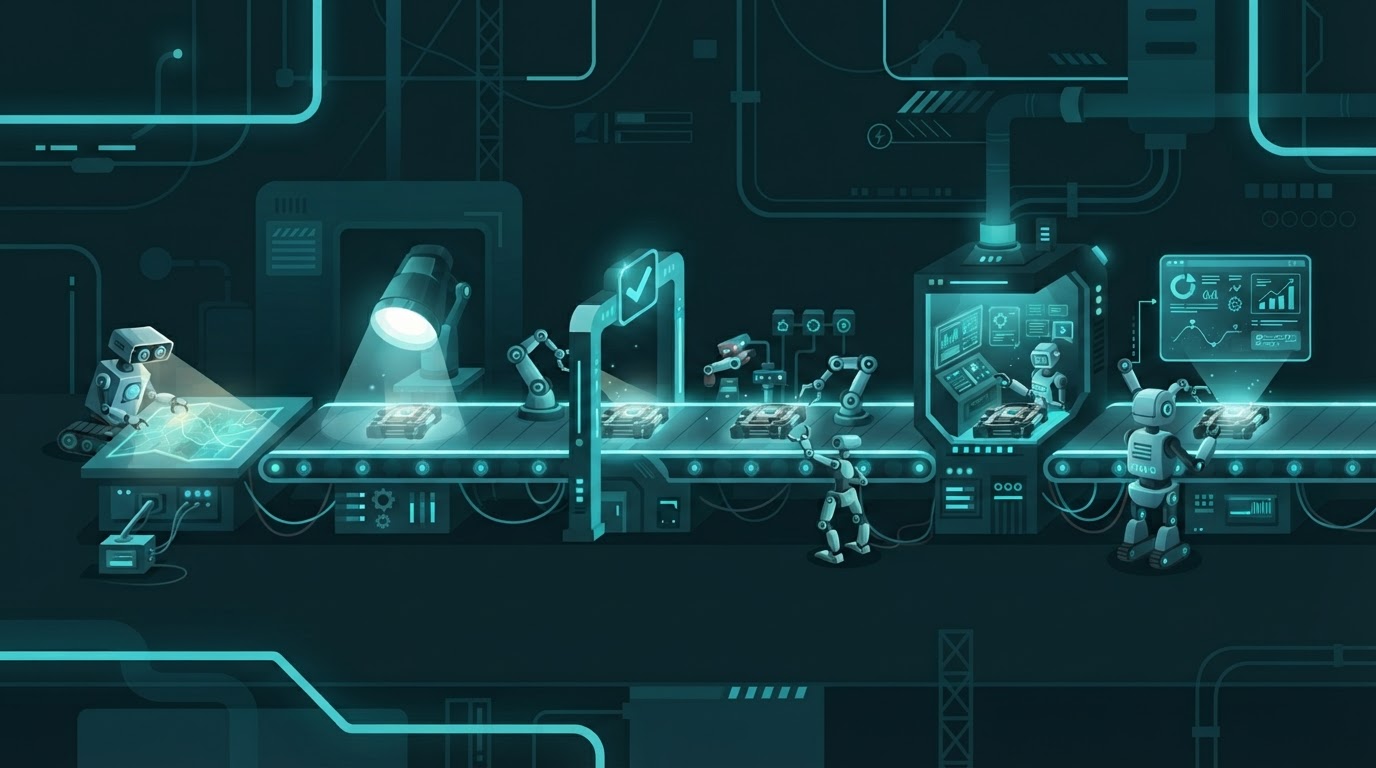
- Reconocimiento. Mapea la arquitectura, las fronteras de confianza y por dónde entran datos.
- Búsqueda guiada por cobertura. Reparte el trabajo entre agentes aislados y lleva un registro de qué se ha revisado.
- Validación de candidatos. Cada posible fallo pasa a un verificador nuevo que intenta tumbarlo.
- Salida estructurada. Todo acaba en un findings.json validado contra un esquema.
- Verificación independiente de lo que se da por bueno, con agentes que no han visto nada antes.
- Informe. Genera REPORT.md, FINDINGS-DETAIL.md y NEEDS-VALIDATION.md.
La regla que más me gusta está en sus principios de diseño: el agente que comprueba un hallazgo nunca es el que lo encontró. Es la misma idea que aplico en mis montajes de vídeo, donde siempre revisa alguien que no ha participado.
Confirmado, pendiente o descartado
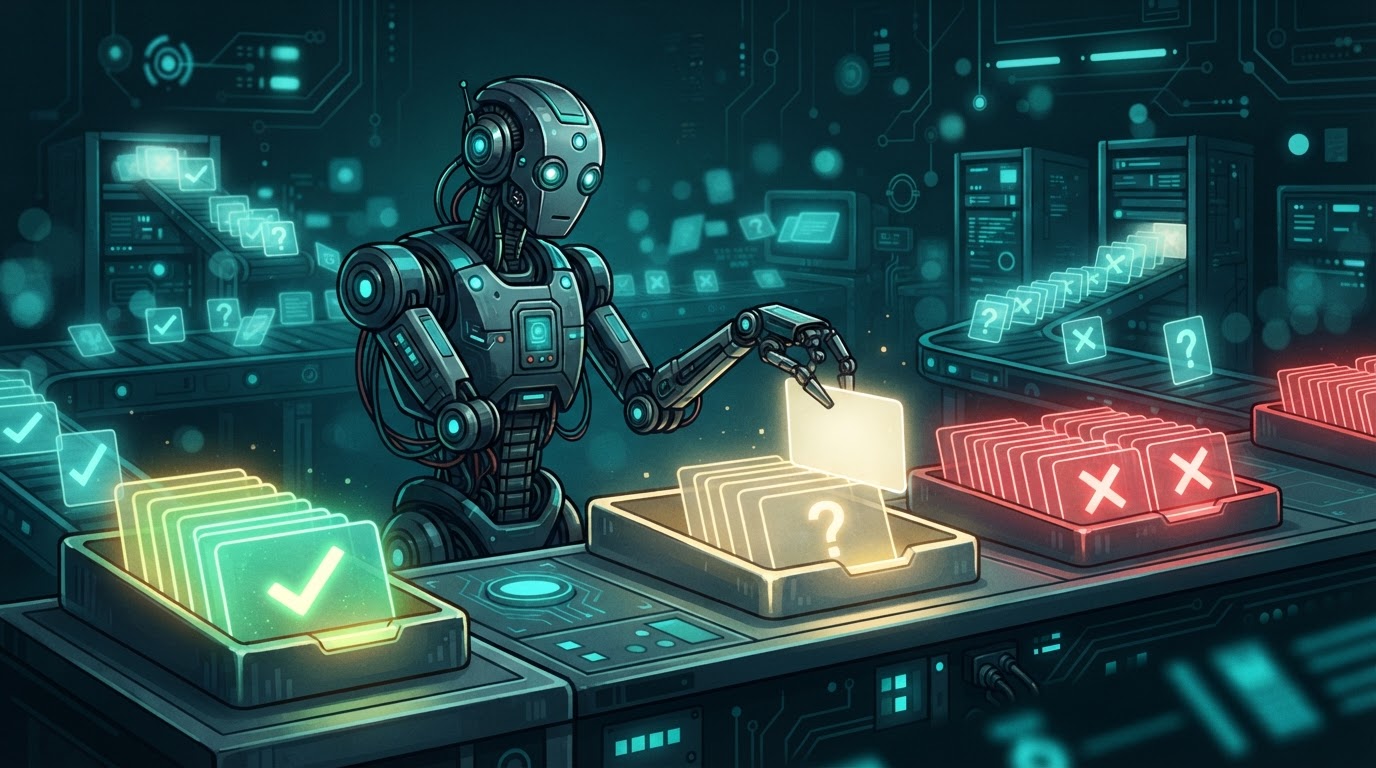
Cada hallazgo termina con uno de tres veredictos. confirmed lleva el rastro completo en el código y un resultado observado. needs_validation dice exactamente qué dato falta para confirmarlo, y no lleva gravedad. rejected es un candidato que se ha descartado con pruebas.
Trae además ficheros de ataques por tipo de proyecto. Hay uno para webs y autenticación, otro para la nube y otro para la cadena de suministro. Y uno que me parece muy oportuno, AI-AND-LLM.md, con ataques específicos de aplicaciones con IA: inyección de prompts, agentes con herramientas y cómo se trata lo que devuelve el modelo. Si montas agentes de IA para un negocio, ese fichero te interesa.
Instalación y uso
npx skills add https://github.com/cloudflare/security-audit-skill \
--skill security-audit
Con --global queda instalada para tu usuario. Luego abres tu agente en el proyecto y le pides, en inglés, «security audit this codebase». También vale «find security vulnerabilities in ./src». Si no indicas carpeta, el informe va a una carpeta de tu usuario fuera del proyecto.
Los requisitos son tres. Un agente cuyo modelo use herramientas y subagentes en paralelo, como Claude Code en la terminal. Node.js para los validadores. Y un sandbox del sistema operativo para ejecutar el código del proyecto sin red y con permisos limitados. Sin ese sandbox, la skill no ejecuta tu código y deja los hallazgos como pendientes de validar.
Lo que no hace
No encuentra todas las vulnerabilidades y no sustituye a una auditoría profesional. Cloudflare lo deja ver en su propio README: en sus pruebas, una sola pasada encontró más o menos la mitad de los fallos que encontraron varias pasadas juntas. Por eso las ejecuciones se suman y cada una aprovecha lo que dejó la anterior. Para un proyecto pequeño sin equipo de seguridad es una primera revisión muy seria. Para algo con datos sensibles de clientes, es el paso previo a llamar a un profesional.
Esta serie empezó con REA y la ingeniería inversa con IA, que también va de mirar dentro del software con permiso.
Preguntas frecuentes
¿La skill de Cloudflare sustituye a una auditoría de seguridad profesional?
No. Es una primera auditoría guiada y muy rigurosa, pero no encuentra todas las vulnerabilidades. En las pruebas de Cloudflare, una sola pasada encontró más o menos la mitad de los fallos que encontraron varias pasadas juntas.
¿Qué agente necesito para usarla?
Un agente de programación cuyo modelo use herramientas y subagentes en paralelo, como Claude Code. Además, Node.js para los validadores y un sandbox del sistema operativo si quieres que ejecute el código del proyecto.
¿Qué significa needs_validation en el informe?
Que hay un posible fallo con base en el código pero falta un dato concreto para confirmarlo. La skill dice exactamente qué falta y no le asigna gravedad hasta que se valide.
La ficha con los 7 repos del Top GitHub
Está gratis en la comunidad de Telegram de Código AdrIA: entras con tu correo y ahí la tienes, con los siete repos, para qué sirve cada uno y cómo se instala.
Entrar en la comunidad
Deja una respuesta